


Российская ИБ-компания F6 опубликовала отчет о ландшафте киберугроз в мире в 2025–2026 годах. В нем рассматриваются актуальные угрозы, ситуация с утечками данных, вредоносным ПО, а также тренды в сфере кибербезопасности. Работа основана на собственных данных компании.
Ключевые выводы:
- чаще всего атакам с применением программ-вымогателей подвергались пользователи из США, Франции, Великобритании, Германии и Канады. Жертвами стилеров в 2025 году чаще всего становились граждане Индии, США, Бразилии, Индонезии и Филиппин;
- по числу скомпрометированных банковских карт в 2025 году лидировали США, Мексика, Турция, Канада и Великобритания, в первом полугодии 2026 года — США, Россия, Мексика, Канада и Таиланд;
- по данным F6, в 2025 году на теневых площадках продавались данные 13 млн банковских карт. В первом полугодии 2026 года показатель составлял 3,5 млн;
- авторы отмечают широкое внедрение ИИ в инструментарий атакующих с разным уровнем подготовки. Утверждается, что они разрабатывают новые методы обхода защитных ограничений ИИ-сервисов. Одни злоумышленники использовали ИИ для атак, вторые — распространяли вредоносное ПО под видом ИИ-инструментов, третьи — атаковали сами ИИ-решения;
- чаще всего на теневых ресурсах упоминаются ChatGPT (108,5 тыс.), Claude (26 тыс.) и Gemini (24,6 тыс.). В основном они обсуждаются в контексте их возможностей и создания промптов, но значительная часть публикаций связана с вредоносной деятельностью;
- фиксируется устойчивый рост числа новых группировок, использующих программы-вымогатели. Большинство из них работает по модели Ransomware-as-a-Service, что снижает порог входа. Только в 2025 году появилось больше 50 новых группировок, хотя многие просуществовали только несколько месяцев;
- в F6 отметили сокращение числа публично раскрытых случаев выплаты выкупа и увеличение доли переговоров с мошенниками;
- злоумышленники все чаще отказываются от собственной вредоносной инфраструктуры в пользу легитимных облачных сервисов с маскировкой трафика;
- фиксируется развитие модели MaaS (Malware-as-a-Service, вредоносное ПО как услуга). Она позволяет покупателям получать готовые решения для проведения атак;
- злоумышленники стали чаще публиковать базы данных, чем продавать их. Это используется для укрепление репутации;
- в 2025–2026 годах увеличилось число утечек данных, затрагивающих ИИ-отрасль. Это происходило параллельно с расширением внедрения ИИ-решений в различных системах.
59Дата добавления:22.10.2026
Похожие исследования:
 Cloud
Больше всего новых ИИ-специальностей появится в сфере ИТ
12 профессий отнесены к устаревающим под влиянием ГенИИ.Подробнее
 Кросс технолоджис
Около 80% ИБ-команд заказчиков в полной мере не справляются с противодействием команде атакующих в рамках кибериспытаний
Среди команд, которые участвуют в повторных симуляциях кибератак, порядка 50% улучшают свои показатели.Подробнее DLBI
Число атак на корпоративные почтовые системы в III квартале 2026 года выросло в 2,5 раза
Для взлома чаще всего используются пароли, попавшие в утечки данных.Подробнее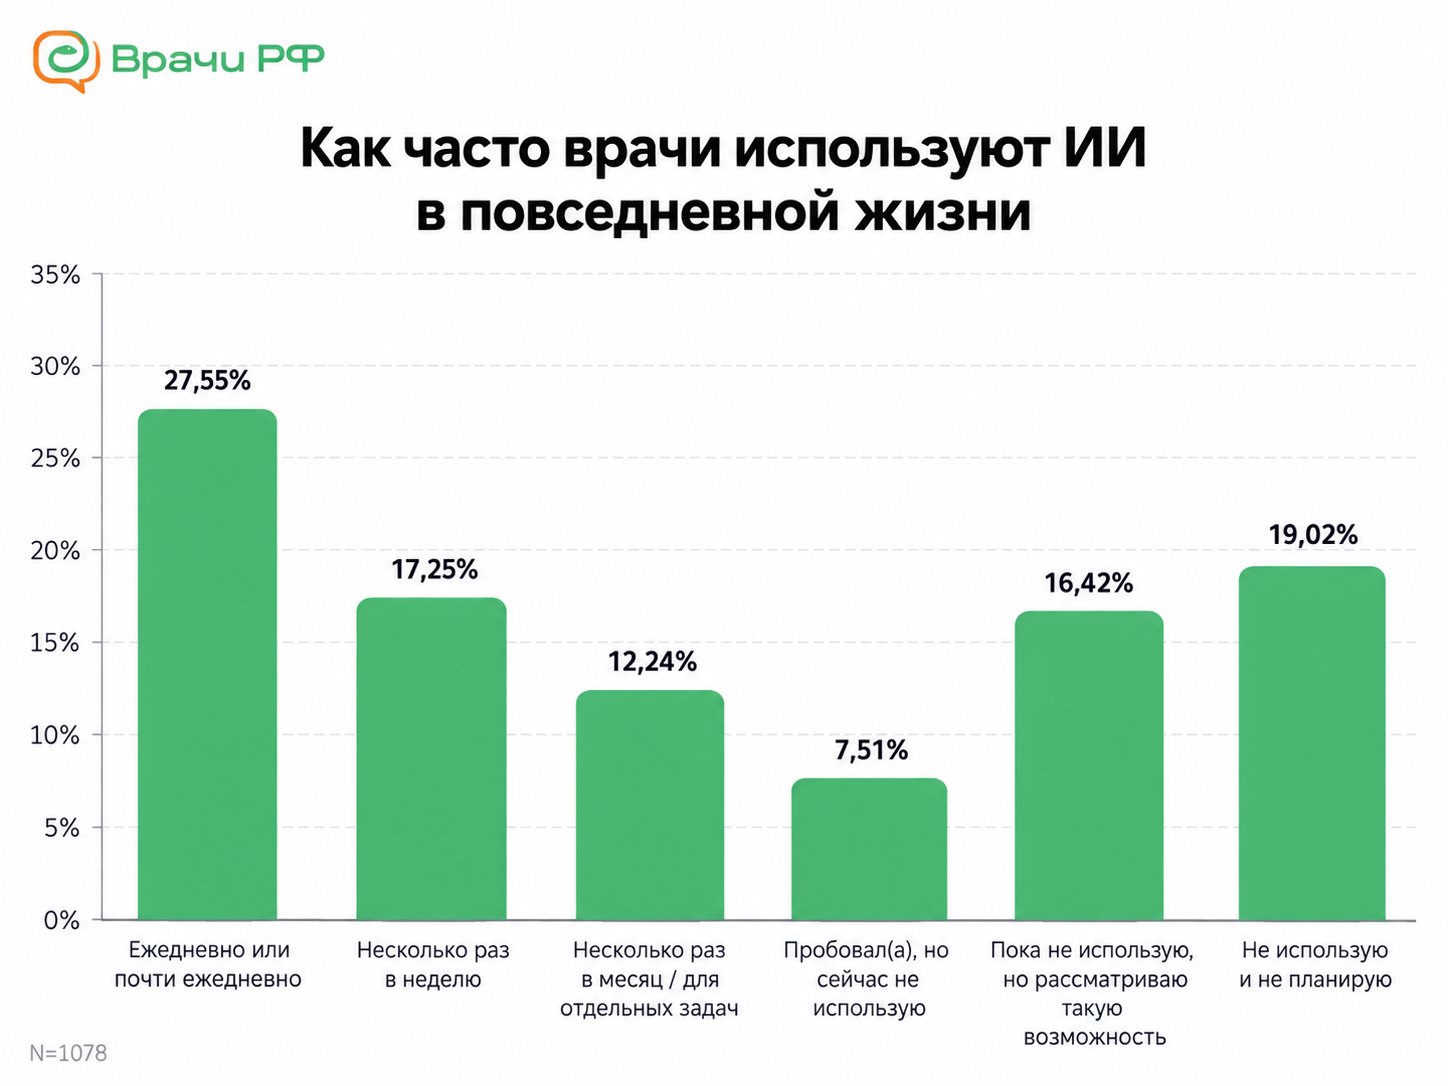 Врачи РФ
Искусственный интеллект в работе врача в 2026 году
Около 41% врачей регулярно используют ИИ в профессиональной деятельности.Подробнее
Подпишитесь, чтобы получать обновления раздела раньше других
Нажимая на кнопку, вы соглашаетесь с политикой конфиденциальности
Добавить исследование в каталог ICT.Moscow
Что такое ICT.Moscow?
ICT.Moscow — открытая площадка о цифровых технологиях в Москве. Мы создаем наиболее полную картину развития рынка технологий в городе и за его пределами, помогаем бизнесу следить за главными трендами, не упускать возможности и находить новых партнеров.