
ГлавнаяХаб аналитикиАнализ киберугроз в облачной среде за второе полугодие 2026 года
ЯндексАнализ киберугроз в облачной среде за второе полугодие 2026 года


Команда безопасности Yandex Cloud представила отчет о киберугрозах в облачной среде в России за первое полугодие 2026 года. В материале рассматриваются распределение техник атакующих, основные векторы компрометации, динамика DDoS-угроз и масштабы рисков в современной разработке. Авторы также выявили рост атак через цепочки поставок и оценили влияние ИИ на ситуацию с кибербезопасностью в облаке.
Ключевые выводы:
- авторы отмечают существенную трансформацию киберугроз в облачных средах. По данным телеметрии и систем защиты, общее число отраженных атак увеличилось на 60% по сравнению с аналогичным периодом 2025 года;
- как отмечают специалисты, растет не только активность злоумышленников, но и эффективность механизмов обнаружения реагирования в облаке. Среди прочего используются поведенческие детекторы и ИИ-агенты;
- аналитики выяснили, что больше 15 тыс. компаний уже задействуют в публичных облаках сервисы безопасности с применением ИИ;
- произошло смещение акцента с атак на Identity в сторону эксплуатации уязвимостей. С начала 2026 года она выходит на первый план как ведущий вектор первоначального доступа;
- наблюдается значительный рост как в скорости реализации атак, так и в защите. Время от раскрытия уязвимости до ее эксплуатации сокращается до дней, отмечают авторы. Сама атака может занимать часы — от первоначального доступа до полной компрометации инфраструктуры;
- фиксируется рост количества кейсов с использованием ИИ. Искусственный интеллект ускоряет реализацию атак. По мнению специалистов, формируется такой ландшафт угроз, в котором ручная человеческая защита физически не успевает за количеством атак и их скоростью;
- с 2025 года изменилось распределение атак по отраслям. На первое место вышел ритейл и E-commerce: его доля выросла с 22% до 39,2%. В 2025 году лидировал сектор разработки ПО и SaaS;
- промышленность вышла в приоритетные цели злоумышленников: ее доля выросла с 22% до 29,4%. Показатель ИТ и SaaS снизился с 35% до 21%. На финансовый сектор приходится 10%;
- в большинстве случаев цель атакующих в сложных, управляемых людьми атаках — это кража данных через легитимные каналы, кража аутентификационных данных для развития дальнейших атак и шифрование данных с целью выкупа или уничтожения инфраструктуры;
- целью массовых автоматизированных атак чаще всего является скрытая установка майнеров в инфраструктуре;
- на T1190: Exploit Public‑Facing Application приходится 25% от общего числа детектируемых техник. В эту статистику попадают использование известных эксплойтов и попытки эксплуатации уязвимостей;
- за неполный 2026 год количество DDoS-атак на веб-приложения (L7) уже превысило показатели всего 2025 года больше чем вдвое. За весь 2025 год было выявлено 6,4 тыс. атак, за первое полугодие 2026 года — 15,1 тыс. Максимальное значение мощности атак по RPS (запросы в секунду) составило 3,9 млн;
- как отмечают авторы, использование ИИ для проведения DDoS-атак — все еще экономически невыгодный и технически сложный сценарий, потому что создание высокой нагрузки с помощью языковых моделей сопряжено с большими расходами и ограничениями со стороны сервис-провайдеров;
- по мнению аналитиков, ИИ в защите берет на себя рутину, ускоряет работу и помогает оркестрировать задачи вплоть до расследования, но финальное решение остается за человеком. Вместе с тем отмечается, что ИИ в защите не стал автономным «охотником за уязвимостями» и «Senior‑пентестером с многолетним опытом».
Анализ киберугроз в облачной среде за второе полугодие 2025 года
 Алгоритмика
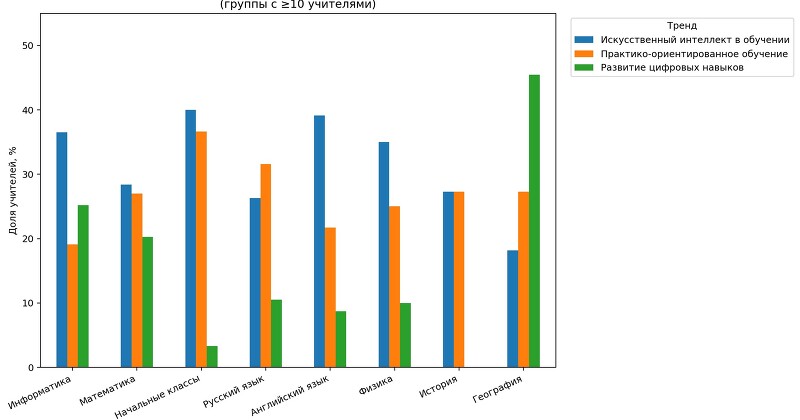
Около 32% российских педагогов считают ИИ главным трендом в сфере образования
22% преподавателей применяют нейросети ежедневно, 35,7% — несколько раз в неделю.Подробнее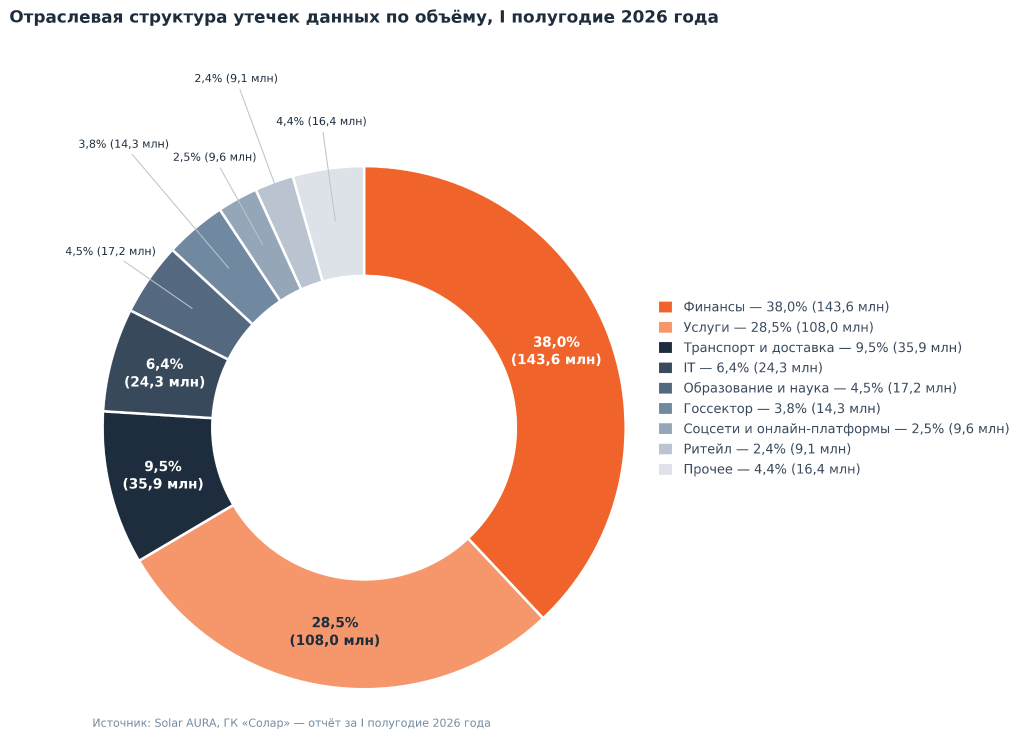 ГК Солар
Число выявленных утечек в России сократилось на 47%, объем скомпрометированных данных вырос на 31%
Лидерами по количеству утекшей информации в первом полугодии 2026 года стали сферы финансов и услуг.Подробнее Точка
30% опрошенных прогнозируют, что ИИ заменит линейных бухгалтеров с простыми функциями
97% бухгалтеров увеличили количество используемых цифровых инструментов за последние годы.Подробнее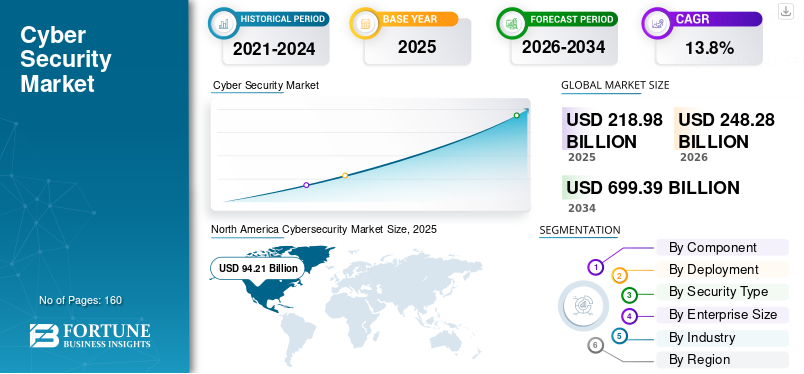 Fortune Business Insights
Cybersecurity Industry OutLook Analysis 2026–2034
Глобальный рынок кибербезопасности вырастет в три раза до 2034 года.Подробнее
Нажимая на кнопку, вы соглашаетесь с политикой конфиденциальности
ICT.Moscow — открытая площадка о цифровых технологиях в Москве. Мы создаем наиболее полную картину развития рынка технологий в городе и за его пределами, помогаем бизнесу следить за главными трендами, не упускать возможности и находить новых партнеров.