
ГлавнаяХаб аналитикиГлавные угрозы кибермошенничества для российских компаний в 2026 году
F6Главные угрозы кибермошенничества для российских компаний в 2026 году


ИБ-компания F6 представила отчет о скам- и фишинговых атаках на российские организации в первом полугодии 2026 года. В основе работы — собственные данные авторов.
В отчете анализируется динамика по атакам относительно первого полугодия 2025 и 2024 года, распределение активности по доменам и странам. Авторы выявили наиболее атакуемые отрасли и рассказали об основных схемах злоумышленников.
Ключевые выводы:
- в 2025 году специалисты F6 в среднем заблокировали 7,4 тыс. скам- и 3,9 тыс. фишинговых ресурсов на один бренд;
- в первом полугодии 2026 года количество мошеннических ресурсов на один атакуемый бренд выросло на 15,4% относительно аналогичного периода 2025 года и на 24,6% к первому полугодию 2024 года. Их число достигло 1,4 тыс.;
- среднее количество фишинговых ресурсов на один атакуемый бренд сократилось на 43% год к году, до 1,3 тыс. Как отмечают авторы, это не означает, что фишинга стало меньше;
- основная часть фишинговой активности переместилась из доменной зоны .ru в другие, где блокировка может занимать больше времени. В первом полугодии 2024 года на зону .ru приходилось 95% таких доменов, в январе — июне 2025 года — 49%, в первой половине 2026 года — 5%;
- в F6 прогнозируют, что начиная с сентября количество регистраций мошеннических и фишинговых доменов в зонах .ru, .рф и .su достигнет минимальных значений, потому что с этого периода в России действуют правила по идентификации владельца. Специалисты компании ожидают повышенного риска взлома легитимных доменов;
- мошеннические сайты продолжают активно осваивать зону .ru. Ее доля составила 15% в первом полугодии 2026 года. Лидером стала зона .com (20%);
- для размещения фишинговых ресурсов в первом полугодии 2026 года чаще всего использовались хостинг-провайдеры, зарегистрированные в Великобритании (21%), России (20%) и Латвии (17%), для мошеннических ресурсов — провайдеры из США (28%), Латвии (24%) и России (18%). В первом полугодии 2025 года на США приходилось 97% фишинговых и 88% скам-ресурсов;
- главным каналом распространения мошеннических ресурсов остаются веб-сайты, но их доля снизилась с 57% до 53%. Доля мессенджеров выросла с 20% до 23%, социальные сети сохранили 17%;
- чаще всего в фишинговых схемах используются бренды компаний ритейла. В первом полугодии на них пришлось 69% ресурсов против 50% годом ранее. В скам-сегменте доля ритейла сохранилась на уровне 32%;
- доля ТЭК в структуре скам-активности выросла с 5% в первом полугодии 2025 года до 22% в первые шесть месяцев 2026 года;
- доля финансовых брендов в фишинге сократилась с 32% в первом полугодии 2025 года до 18% в первой половине 2026 года, в мошеннических схемах — с 32% до 23%.
Главные угрозы кибермошенничества для российских компаний в 2025 году
 ГК Солар
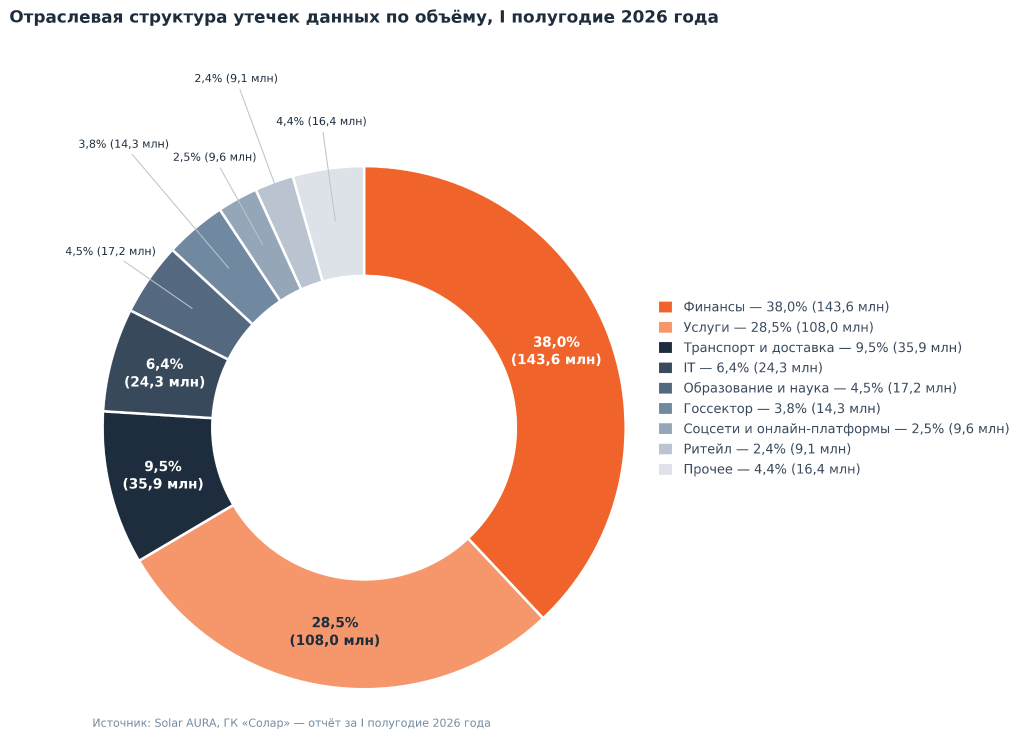
Число выявленных утечек в России сократилось на 47%, объем скомпрометированных данных вырос на 31%
Лидерами по количеству утекшей информации в первом полугодии 2026 года стали сферы финансов и услуг.Подробнее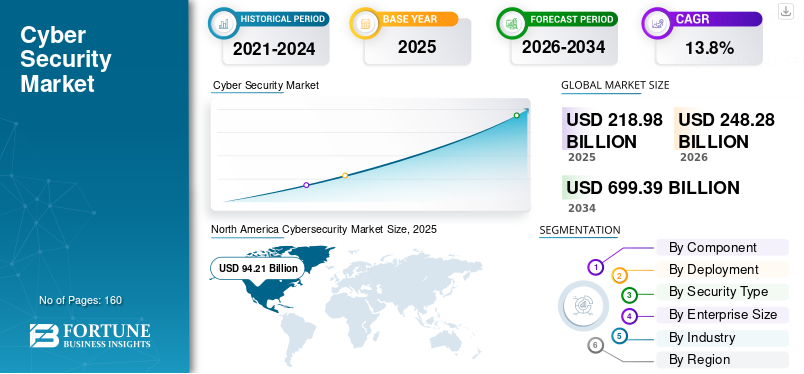 Fortune Business Insights
Cybersecurity Industry OutLook Analysis 2026–2034
Глобальный рынок кибербезопасности вырастет в три раза до 2034 года.Подробнее
 StormWall
С мая по август 2026 года количество DDoS-атак на туристический бизнес в России увеличилось на 42% год к году
Мощность DDoS-атак на туристические компании с мая по август 2026 года выросла в 2,5 раза.Подробнее ВТБ
ДНК Финтеха России 2026 года
Медианный рост выручки российских FinTech-стартапов составил 24% в 2025 году.Подробнее
Нажимая на кнопку, вы соглашаетесь с политикой конфиденциальности
ICT.Moscow — открытая площадка о цифровых технологиях в Москве. Мы создаем наиболее полную картину развития рынка технологий в городе и за его пределами, помогаем бизнесу следить за главными трендами, не упускать возможности и находить новых партнеров.