
ГлавнаяХаб аналитикиЛандшафт киберугроз за первое полугодие 2026 года
Инфосистемы ДжетЛандшафт киберугроз за первое полугодие 2026 года


Специалисты компании «Инфосистемы Джет» подготовили отчет о киберугрозах российских организаций за первую половину 2026 года. В основе материала — анализ данных мониторинга, киберразведки и проектов по расследованию.
Аналитики изучили техники, которые чаще всего использовались для компрометации инфраструктур, распределение инцидентов по категориям угроз, наиболее пострадавшие отрасли.
Ключевые выводы:
- как следует из отчета, подтвержденные кибератаки сконцентрировались на нарушении доступности процессов в промышленности — на эту сферу пришлось 54% из них. Еще 23% на ритейл и 7% на ИТ. Основной причиной успешного проникновения в инфраструктуру стал слабо защищенный сетевой периметр;
- наиболее критичными сценариями атак, по замечаниям аналитиков, остаются шифровальщики — на них пришлось 69% от всех подтвержденных инцидентов. При этом большинство из них было зафиксировано в II квартале 2026 года;
- по итогам мониторинга внешних цифровых угроз выяснилось, что в 93% компаний при сканировании внешнего периметра обнаружены доступные административные интерфейсы. На периметре 73% выявлена публикация потенциально избыточных или небезопасных сервисов (SSH, SMTP, FTP);
- в 21% расследуемых инцидентов злоумышленники попали в инфраструктуру через подрядные организации, пишут авторы. Атаки пришлись на крупные компании с численностью более 1 тыс. сотрудников. При этом почти половина (48%) событий в мониторинге ИБ, связанных с компрометацией учетных записей, затронули ИТ-компании — подрядчиков крупного бизнеса;
- в отчете отмечается, что более 70% событий периода пришлись на попытки сетевых атак на внешний периметр и факты заражения хостов вредоносным ПО. События категории заражения вредоносным ПО, в свою очередь, чаще всего выступали следствием фишинговых атак или использования скомпрометированных учетных данных;
- первое полугодие 2026 года показало, что продолжают работать уже известные сценарии атак: забытые внешние сервисы, открытые административные интерфейсы, отсутствие многофакторной аутентификации и слабая защита удаленного доступа.
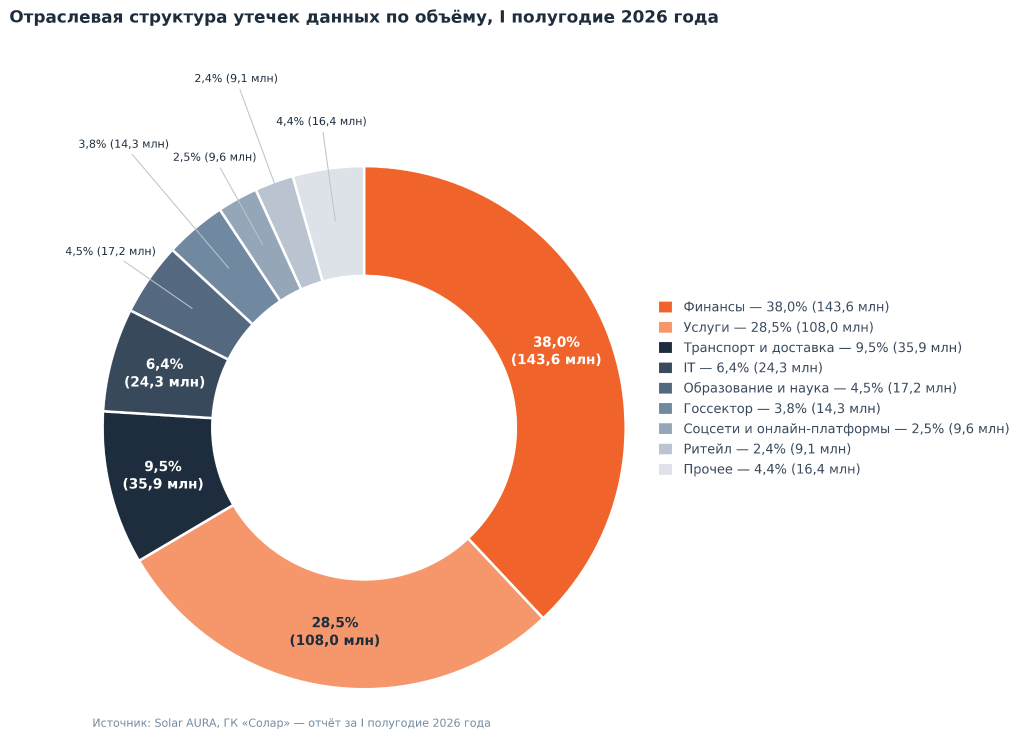 ГК Солар
Число выявленных утечек в России сократилось на 47%, объем скомпрометированных данных вырос на 31%
Лидерами по количеству утекшей информации в первом полугодии 2026 года стали сферы финансов и услуг.Подробнее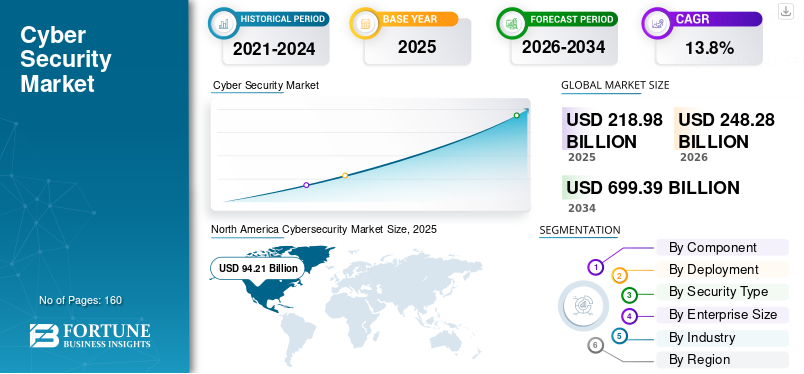 Fortune Business Insights
Cybersecurity Industry OutLook Analysis 2026–2034
Глобальный рынок кибербезопасности вырастет в три раза до 2034 года.Подробнее
 StormWall
С мая по август 2026 года количество DDoS-атак на туристический бизнес в России увеличилось на 42% год к году
Мощность DDoS-атак на туристические компании с мая по август 2026 года выросла в 2,5 раза.Подробнее ВТБ
ДНК Финтеха России 2026 года
Медианный рост выручки российских FinTech-стартапов составил 24% в 2025 году.Подробнее
Нажимая на кнопку, вы соглашаетесь с политикой конфиденциальности
ICT.Moscow — открытая площадка о цифровых технологиях в Москве. Мы создаем наиболее полную картину развития рынка технологий в городе и за его пределами, помогаем бизнесу следить за главными трендами, не упускать возможности и находить новых партнеров.