
ГлавнаяХаб аналитикиОтчет о вредоносных атаках за первое полугодие 2026 года
ГК СоларОтчет о вредоносных атаках за первое полугодие 2026 года


Центр исследования киберугроз Solar 4RAYS ГК «Солар» представил отчет о киберугрозах для российских компаний из различных отраслей в первом полугодии 2026 года. В основе работы — данные, собранные в ходе расследований. Авторы приводят информацию о наиболее атакуемых отраслях, целях атакующих и о наиболее частых способах проникновения в организации.
Ключевые выводы:
- на компании из промышленности пришлась большая часть инцидентов (31,6%) в первом полугодии 2026 года. Показатель вырос на 11 п. п. за год. Отмечается, что предприятия попали в фокус интереса атакующих в 2025 году впервые за историю наблюдений ГК «Солар» и в 2026 году тенденция продолжилась;
- по числу атак в число лидеров также входят госсектор (21,1%), ИТ-компании (15,8%), энергетика и телеком (по 10,5%). Список изменился незначительно относительно первого полугодия 2025 года;
- главной целью атакующих остается шпионаж (42%), но также выросла доля инцидентов с неизвестными целями;
- самым частым способом проникновения в организацию стали уязвимости в веб-приложениях — их доля выросла с 46,7% в первом полугодии 2025 года до 57,9% в первой половине 2026 года. Атакующие концентрировались на популярном российском ПО и открытом ПО;
- в 2026 году не наблюдается продолжение наметившегося в 2025 году тренда на рост атак через подрядчиков. В первом полугодии не было зафиксировано инцидентов, где атакующие проникли бы в целевую инфраструктуру через инфраструктуру одного из своих партнеров;
- за первые шесть месяцев 2026 года специалисты зафиксировали активность только четырех ранее известных профессиональных группировок по сравнению с шестью годом ранее и 18 по итогам 2025 года;
- четверть расследованных инцидентов длилась до недели. Длительность каждой пятой атаки не превышала месяц. Доля коротких атак снизилась за счет роста инцидентов длительностью от двух недель до года. При этом доля длительных атак (более года) также снизилась.
Отчет о вредоносных атаках за I квартал 2026 года
#информационная_безопасность#кибербезопасность#промышленность#телеком#ПО#приложения
Технологии:Компании: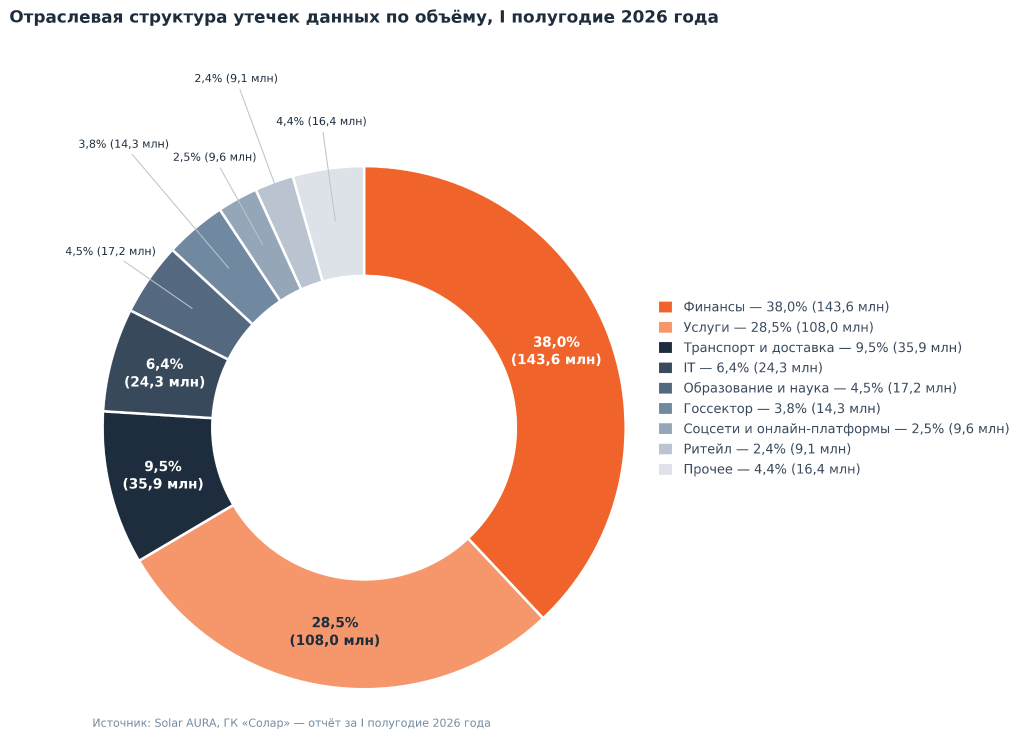 ГК Солар
Число выявленных утечек в России сократилось на 47%, объем скомпрометированных данных вырос на 31%
Лидерами по количеству утекшей информации в первом полугодии 2026 года стали сферы финансов и услуг.Подробнее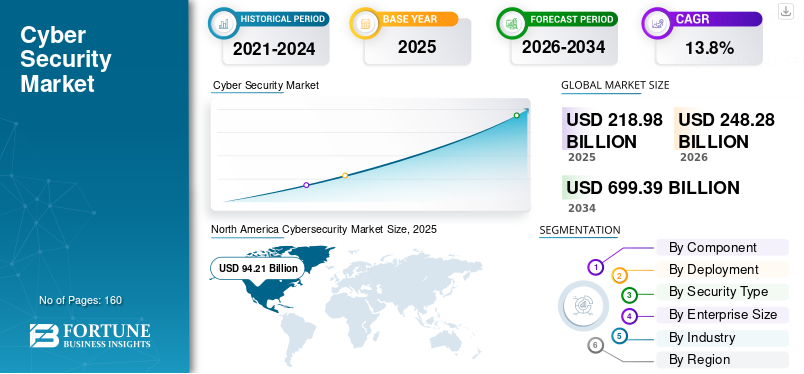 Fortune Business Insights
Cybersecurity Industry OutLook Analysis 2026–2034
Глобальный рынок кибербезопасности вырастет в три раза до 2034 года.Подробнее
 StormWall
С мая по август 2026 года количество DDoS-атак на туристический бизнес в России увеличилось на 42% год к году
Мощность DDoS-атак на туристические компании с мая по август 2026 года выросла в 2,5 раза.Подробнее ВТБ
ДНК Финтеха России 2026 года
Медианный рост выручки российских FinTech-стартапов составил 24% в 2025 году.Подробнее
Нажимая на кнопку, вы соглашаетесь с политикой конфиденциальности
ICT.Moscow — открытая площадка о цифровых технологиях в Москве. Мы создаем наиболее полную картину развития рынка технологий в городе и за его пределами, помогаем бизнесу следить за главными трендами, не упускать возможности и находить новых партнеров.