


BI.ZONE опубликовала отчет о теневых ресурсах как источнике цифровых рисков для компаний в России и других странах СНГ. Специалисты изучили активность на десятках теневых форумов, в сотнях закрытых Telegram-каналов и на различных маркетплейсах с лета 2025 года по лето 2026 года. Всего проанализировано 35 тыс. объявлений с упоминанием вредоносного ПО (ВПО), эксплойтов, сопутствующих инструментов, баз данных и доступов к корпоративным сетям.
Авторы выделили больше 20 трендов развития теневой экосистемы киберпреступности, которые объединены в шесть групп: утечки баз данных, продажа доступов, ВПО, инструменты и сервисы, эксплойты, злоупотребление ИИ. Каждая из этих категорий рассматривается в отчете в отдельной главе. Аналитики дают прогнозы и рекомендации по большинству трендов.
Ключевые выводы:
- на США и Европу приходится крупнейшая доля предложений по логам стилеров (ВПО для кражи данных) — 40–45%. Это объясняется тем, что в этих регионах высока ценность корпоративных, образовательных, государственных и ритейл-доступов, пишут авторы. Доля России составляет 14–18%;
- по прогнозу BI.ZONE, стилеры сохранят роль одного из основных источников данных для утечек. Специалисты отмечают, что чем больше компаний используют SaaS-сервисы и облачные кабинеты, тем выше ценность украденных токенов, Cookie-файлов и активных сессий;
- во второй половине 2025 года и начале 2026 года к утечкам чаще всего приводили такие способы компрометации, как социальная инженерия и фишинг (35–40%). На втором месте — SaaS, SSO, OAuth, API-ключи и подключенные приложения (25–30%), на третьем — ошибки настроек и избыточные права (10–15%);
- путь к утечке чаще начинается не с прямого взлома внешнего сервера, а с компрометации человека, учетной записи, токена или облачной интеграции (64–74%). Как отмечают авторы, контроль доступов и отслеживание подозрительных выгрузок становятся менее важными, чем защита периметра. Прогнозируется, что атаки через учетные записи, токены и облачные интеграции останутся одним из заметных сценариев утечек;
- в мире под кибератаки чаще всего попадают здравоохранение (20%), госсектор (14,5%), финансы и страхование (13,5%). В странах СНГ лидеры — ритейл и E-commerce (14,4%), образование (5%) и производство (3,8%);
- RAT (Remote Access Trojan) — крупнейший сегмент рынка продаж ВПО. Специалисты прогнозируют, что его объем продолжит расти, в том числе из-за использования ИИ в разработке;
- примерно в 8% объявлений в категории RAT упоминаются два и более функциональных компонентов в одном инструменте или предложении. В категории стилеров показатель достигает 16%, среди загрузчиков и Dropper — около 14%;
- публикации с предложениями ВПО для Android-устройств составляют около 3,5% записей в проанализированном объеме данных. Но, как обращают внимание специалисты, реальный объем интереса к теме выше, так как почти треть всех записей составляют запросы на поиск, покупку или аренду инструментов, нацеленных на эту платформу. На вредоносное ПО для iOS приходится 0,1% всех записей;
- ClickFix закрепился в роли стандартного вектора первоначального доступа. Это метод социальной инженерии, когда злоумышленник заставляет жертву самостоятельно запустить вредоносный скрипт. На форумах он обсуждается в связке с другими компонентами атаки;
- на теневых ресурсах появились эксплойты для ИИ-инфраструктуры: серверов моделей, ИИ-агентов, MCP-интеграций (Model Context Protocol, протокол взаимодействия ИИ-агентов с внешними инструментами). Пока такие случаи единичны;
- 77% обсуждений ИИ на теневых форумах касается обхода ограничений публичных моделей, 22% — моделей без цензуры, 1% — практического применения ИИ;
- злоумышленники чаще всего используют искусственный интеллект для первоначальной разведки, генерации фишинга, методов социальной инженерии, работы с вредоносным кодом и автоматизации атаки;
- по состоянию на первую половину 2026 года ИИ не дает возможности взломать что угодно по нажатию одной кнопки, отмечают авторы. Для проведения атаки хакерам требуется техническая подготовка. ИИ выступает инструментом автоматизации и ускорения рутинных операций;
- на теневых форумах появляются публикации, в которых разработчики ВПО указывают, что использовали ИИ при написании кода;
- одной из тем обсуждения на теневых ресурсах стали инструменты, задействующие ИИ для предсказания паролей на основании данных из утечек. Такой подход персонализирует атаку;
- на теневых форумах появляются комплексные агентные системы. В основе большинства из них — открытые решения для тестирования безопасности, которые позволяют запускать инструменты пентеста через MCP и автоматизировать этапы разведки, эксплуатации и постэксплуатации;
- как пишут авторы, ИИ проходит путь от генератора скриптов для новичков до полноценного инструмента в арсенале технически подготовленных разработчиков ВПО и операторов агентных платформ.
#информационная_безопасность#кибербезопасность
Технологии:#искусственный_интеллект#генеративный_ИИ#ИИ-агент
Компании: К2Тех
Готовность промышленных компаний к достижению поставленных результатов по ИИ
В 79% промышленных предприятий ожидания руководства от ИИ превышают реальные возможности компании.Подробнее Syssoft
Российский рынок систем резервного копирования увеличился на 18%
Около 70% крупных компаний используют западные системы резервного копирования.Подробнее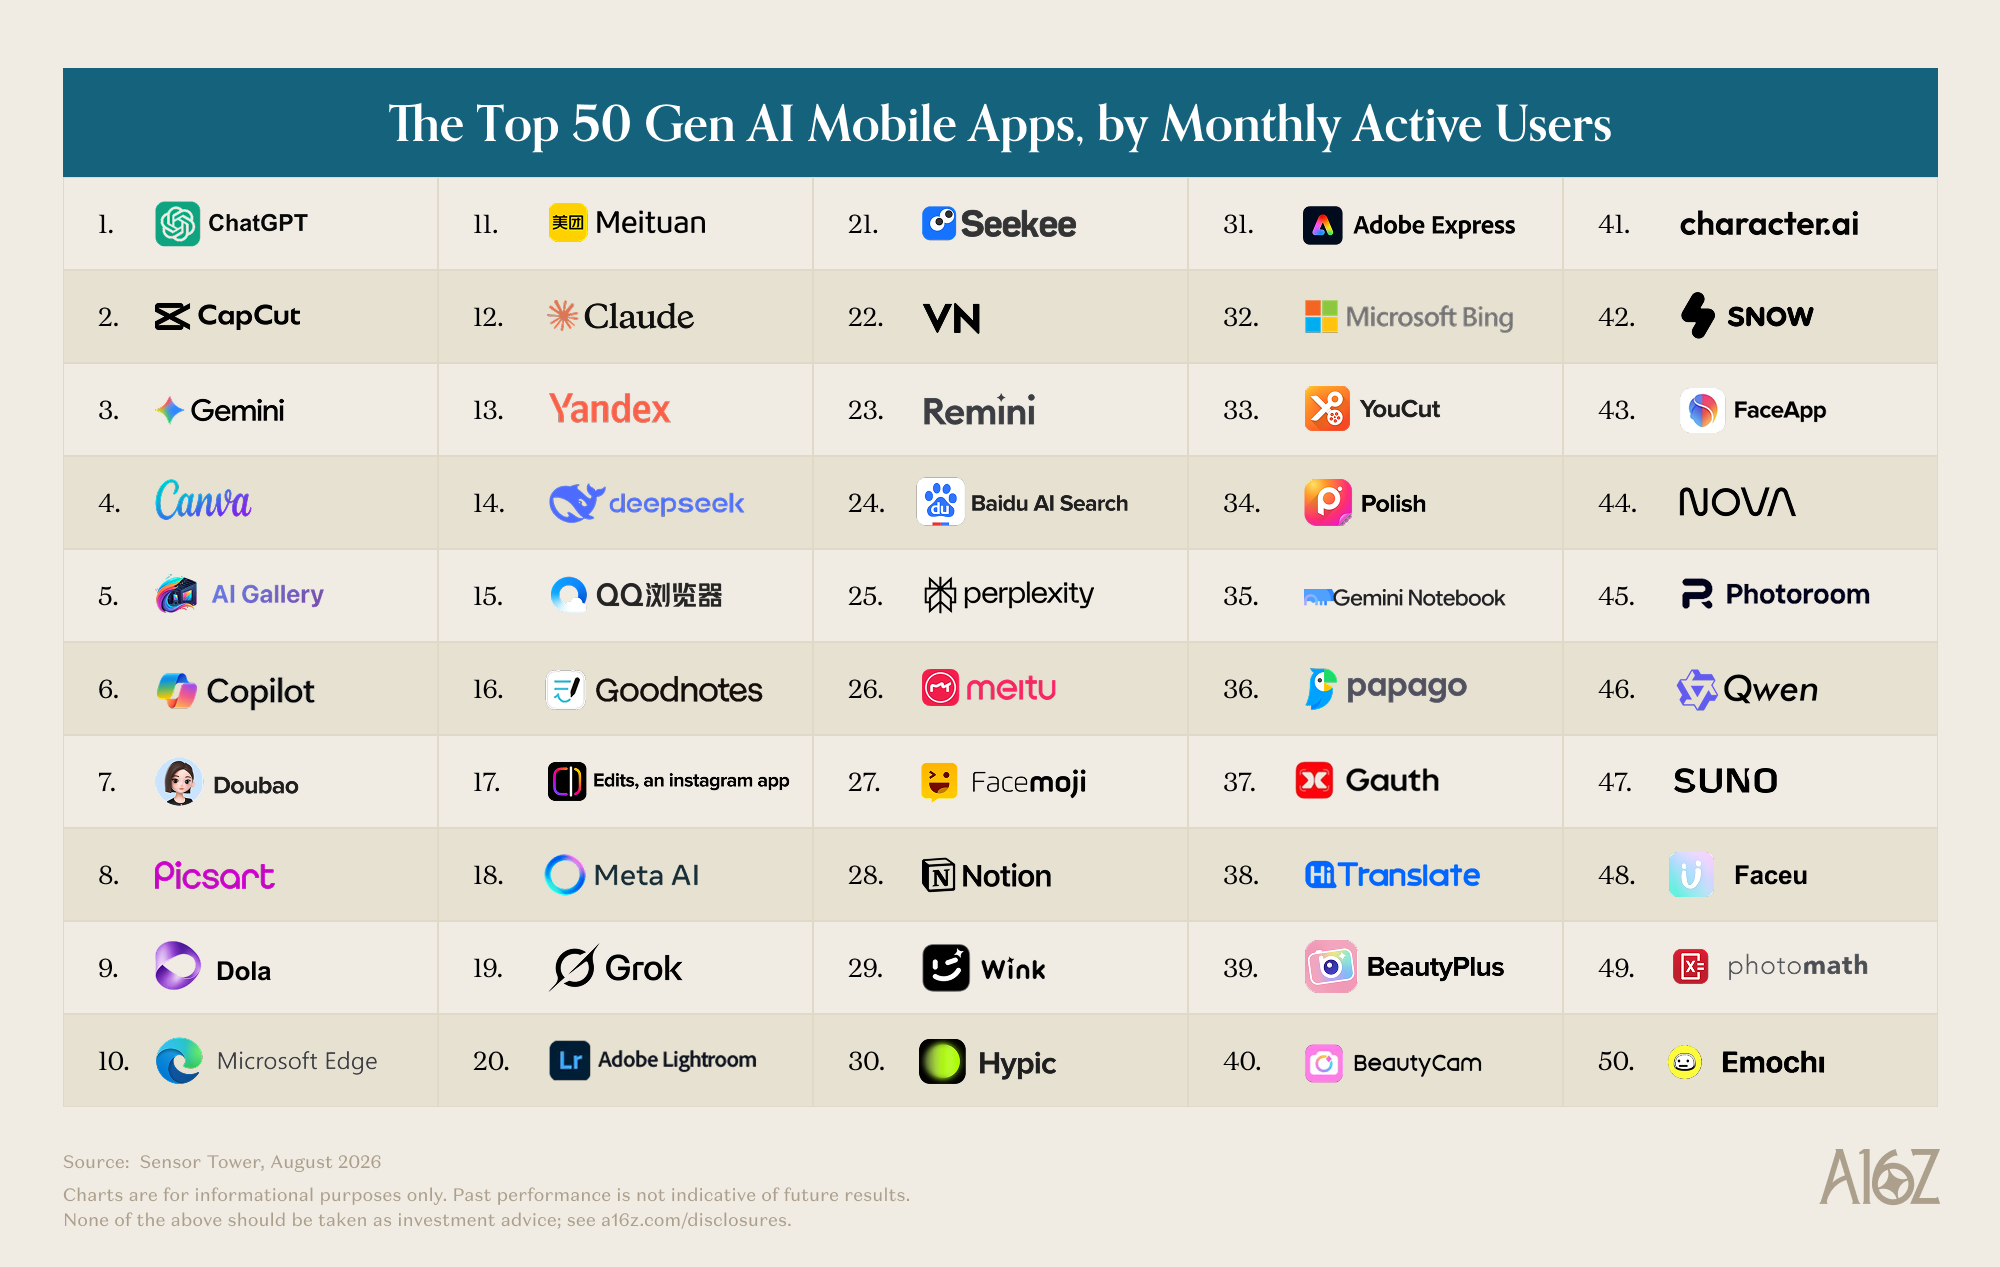 a16z
The Top 100 Gen AI Consumer Apps — 7th Edition
«Яндекс Браузер с Алисой AI» занял 13-е место в мировом рейтинге мобильных приложений на базе ГенИИ.Подробнее Яндекс
Отчет «Яндекс Образования» за 2025–2026 учебный год
На программах «Яндекса» в 46 вузах обучаются 15 тыс. студентов.Подробнее
Нажимая на кнопку, вы соглашаетесь с политикой конфиденциальности
ICT.Moscow — открытая площадка о цифровых технологиях в Москве. Мы создаем наиболее полную картину развития рынка технологий в городе и за его пределами, помогаем бизнесу следить за главными трендами, не упускать возможности и находить новых партнеров.