


«Лаборатория Касперского» опубликовала отчет о превращении DDoS-атак из отдельной вредоносной техники в отрасль киберпреступной экономики. Авторы проанализировали больше 256 тыс. сообщений в даркнете и глубокой сети (Deep Web), выявили 148 активных поставщиков DDoS-услуг, работающих как минимум с 2024 года.
В работе рассматриваются разновидности и цели атак, стратегии продаж разных типов услуг и их эволюция в конкурентной среде. В отчете также изучается ситуация с появлением новичков на рынке.
Ключевые выводы:
- мощность атак на уровни L3 и L4 составляет от 10 Гбит/с до 8,2 Тбит/с. Они направлены на перегрузку каналов связи, относительно просты в исполнении и обнаружении, отмечают авторы;
- мощность атак на уровень L7 составляет от 100 тыс. до 8,5 млн запросов в секунду. Они направлены на исчерпание ресурсов приложений. Такие атаки маскируются под легитимную активность и сложны в обнаружении;
- в «Лаборатории Касперского» выделили три подхода к организации атак: DDoS-атака через посредника, DDoS как услуга, атака из своей инфраструктуры. В первых двух случаях к проведению атаки привлекаются сторонние поставщики ресурсов, в третьем — проводятся самостоятельно;
- модель оплаты зависит от подхода к организации атаки. Если инициатор привлекает посредника, цена каждой атаки обговаривается отдельно. В модели DDoSaaS цены фиксированы;
- среди 148 злоумышленников, активных в 2024 году и ранее, среднее «время жизни» составляет 2,5 года. Некоторые ведут деятельность десять лет;
- до 2022 года новички на рынок приходили редко. Их количество значительно выросло в 2023 году и эта тенденция сохраняется. Только в 2026 году обнаружено 16 новых злоумышленников. Если тренд не изменится, то количество новичков в 2026 году превысит показатель 2025 года по меньшей мере на 25%.
 ТендерПро
Число закупок пентестов, Red Team и Bug Bounty выросло на 85%
Наибольшая доля закупок проверок киберзащиты приходится на металлургические и горнодобывающие компании.Подробнее
 ВЦИОМ
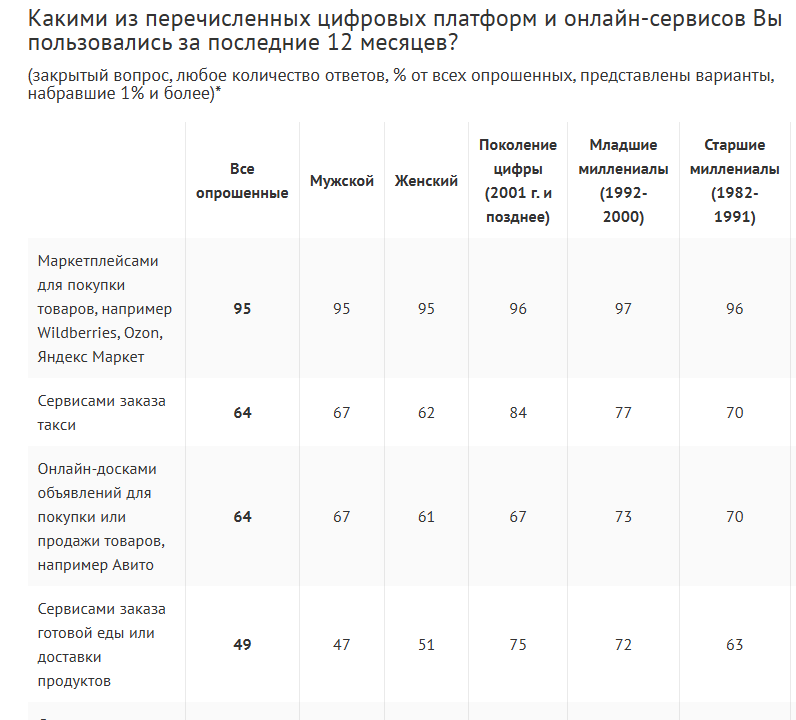
Восприятие россиянами цифровых платформ и регулирования платформенной экономики
32% россиян пользуются цифровыми платформами ежедневно.Подробнее Кросс технолоджис
Запуск 5G в России спровоцирует рост спроса на услуги и продукты ИБ в телеком-отрасли на 30–40% в 2027 году
Стоимость одного проекта по развитию комплексной ИБ-системы 5G-сети оценивается на сумму до 2 млрд руб.Подробнее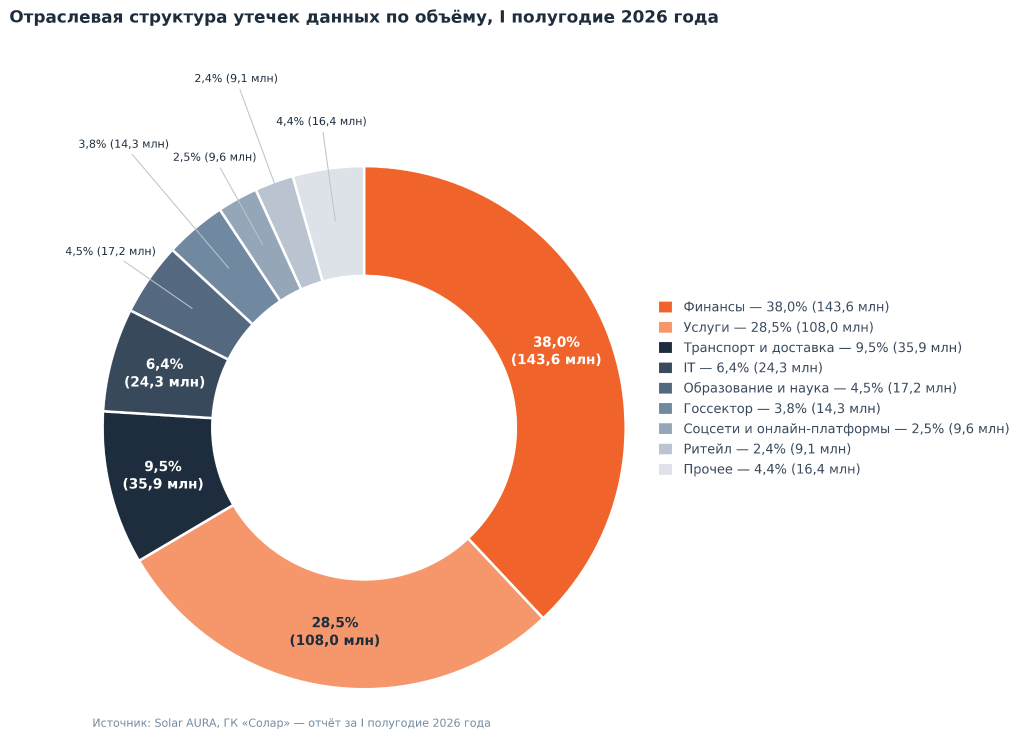 ГК Солар
Число выявленных утечек в России сократилось на 47%, объем скомпрометированных данных вырос на 31%
Лидерами по количеству утекшей информации в первом полугодии 2026 года стали сферы финансов и услуг.Подробнее
Нажимая на кнопку, вы соглашаетесь с политикой конфиденциальности
ICT.Moscow — открытая площадка о цифровых технологиях в Москве. Мы создаем наиболее полную картину развития рынка технологий в городе и за его пределами, помогаем бизнесу следить за главными трендами, не упускать возможности и находить новых партнеров.